核对基础连接参数
在检查前,先确认两端设备的IPv6地址配置正确。查看接口下的全局地址或链路本地地址,确保它们属于同一网络段或已正确配置默认路由。如果地址前缀不匹配,VPN隧道可能无法建立初始连接。这一步是只读操作,只需在系统日志或接口状态页中确认地址是否生效,预期现象是地址状态显示为up且无冲突警告。
验证安全关联状态
针对使用IPsec协议的IPv6 VPN,需检查安全关联(SA)是否建立成功。在终端或网关设备上查看IPsec连接状态,观察是否存在有效的SA条目。预期现象是状态显示为established,黑石加速器后台运行检查且协议编号对应AH或ESP。如果状态显示为dead或missing,通常意味着密钥协商失败或SPI不一致。此时应检查对端的安全参数配置,而非直接修改本地路由,避免影响现有业务流量。
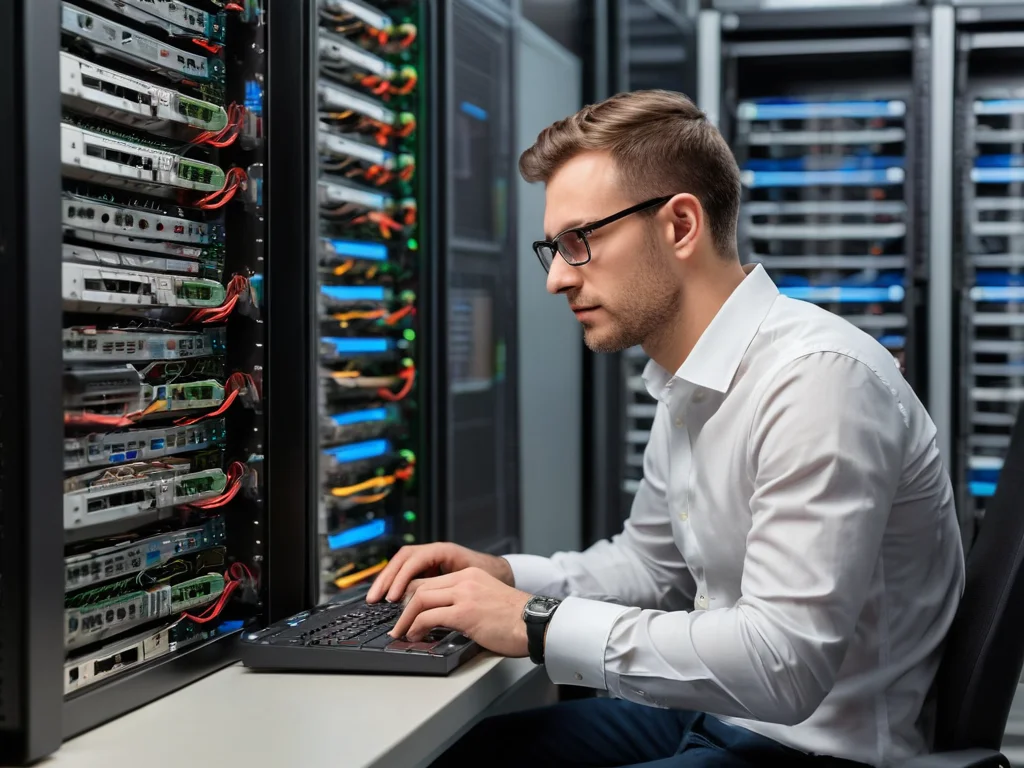
在数据中心的安静环境中,工程师正在通过终端界面仔细核查IPv6 VPN的安全关联状态与策略匹配规则。
检查策略匹配规则
IPv6 VPN的流量选径依赖策略匹配。查看访问控制列表或流量选择器,确认其能正确匹配源目的IPv6地址对。预期现象是匹配的流量被导入IPsec域,未匹配的流量走普通路由。如果策略过宽,可能导致管理流量也被加密,增加开销;如果过窄,则部分业务无法通过隧道。此步骤仅核对规则条目,不修改策略,黑石重点观察匹配日志中的丢弃或放行记录。
确认路由表条目
检查本地路由表中是否包含指向VPN接口的IPv6路由。预期现象是相关目的前缀的下一跳指向隧道接口,而非物理接口。如果路由缺失,即使SA建立成功,黑石加速器后台运行检查数据包仍会被发送到外网导致丢包。此检查为只读操作,仅查看路由表路径,不手动添加或修改路由条目,以免干扰动态路由协议的学习过程。
分析连通性测试
使用ICMPv6回声请求测试内网主机间的连通性。预期现象是包无丢失且往返时间正常。如果测试失败,结合前四步的状态,判断是底层链路、加密通道还是策略路由的问题。单一测试失败不能直接归因于某单一故障,黑石需结合SA状态和路由表综合判断。此操作对业务无影响,仅生成少量测试包。